18章 MITRE ATT&CKによる脅威分析
はじめに
この章では、米国非営利組織のMITRE社が公開しているMITRE ATT&CKを活用し、攻撃者やマルウェアによる攻撃痕跡を手がかりとして、TTPsによる脅威分析を行う方法を紹介します。
TTPsは、「Tactics, Techniques and Procedures」の略であり、日本語では「戦術、技術及び手順」と訳されます。敵(攻撃者)の手の内を知って防御に活かすことが、TTPsによる脅威分析の最大の目的です。
インシデントレスポンスにおける調査では、不審な通信などのイベントの認知から、感染PCの特定、感染PCを調査するための証拠保全、マルウェアの調査、フォレンジック調査などにより、主に次のような情報を収集します。
- マルウェアの種類
- 悪用されたWindowsの機能
- 永続化の方法
- 攻撃のターゲット
- 侵害手段
ここでは、これら攻撃者の手口に関する情報から、MITRE ATT&CKで攻撃者の背景や目的、攻撃の傾向、最新動向を分析する方法を紹介し、実際にMITRE ATT&CKを使用したハンズオンを行います。
分析により得られた結果は、脅威の緩和策や最終的な防御策を検討するうえで、重要な情報となるでしょう。
MITRE ATT&CKは、世界各国のセキュリティベンダーや公的機関等が公開した情報や、アナリストやリサーチャーがATT&CKへ提供した情報を蓄積するナレッジ・ベース(知識を蓄積したデータベース)です。また、それらの情報を分類して体系化したフレームワーク(枠組み)でもあります。
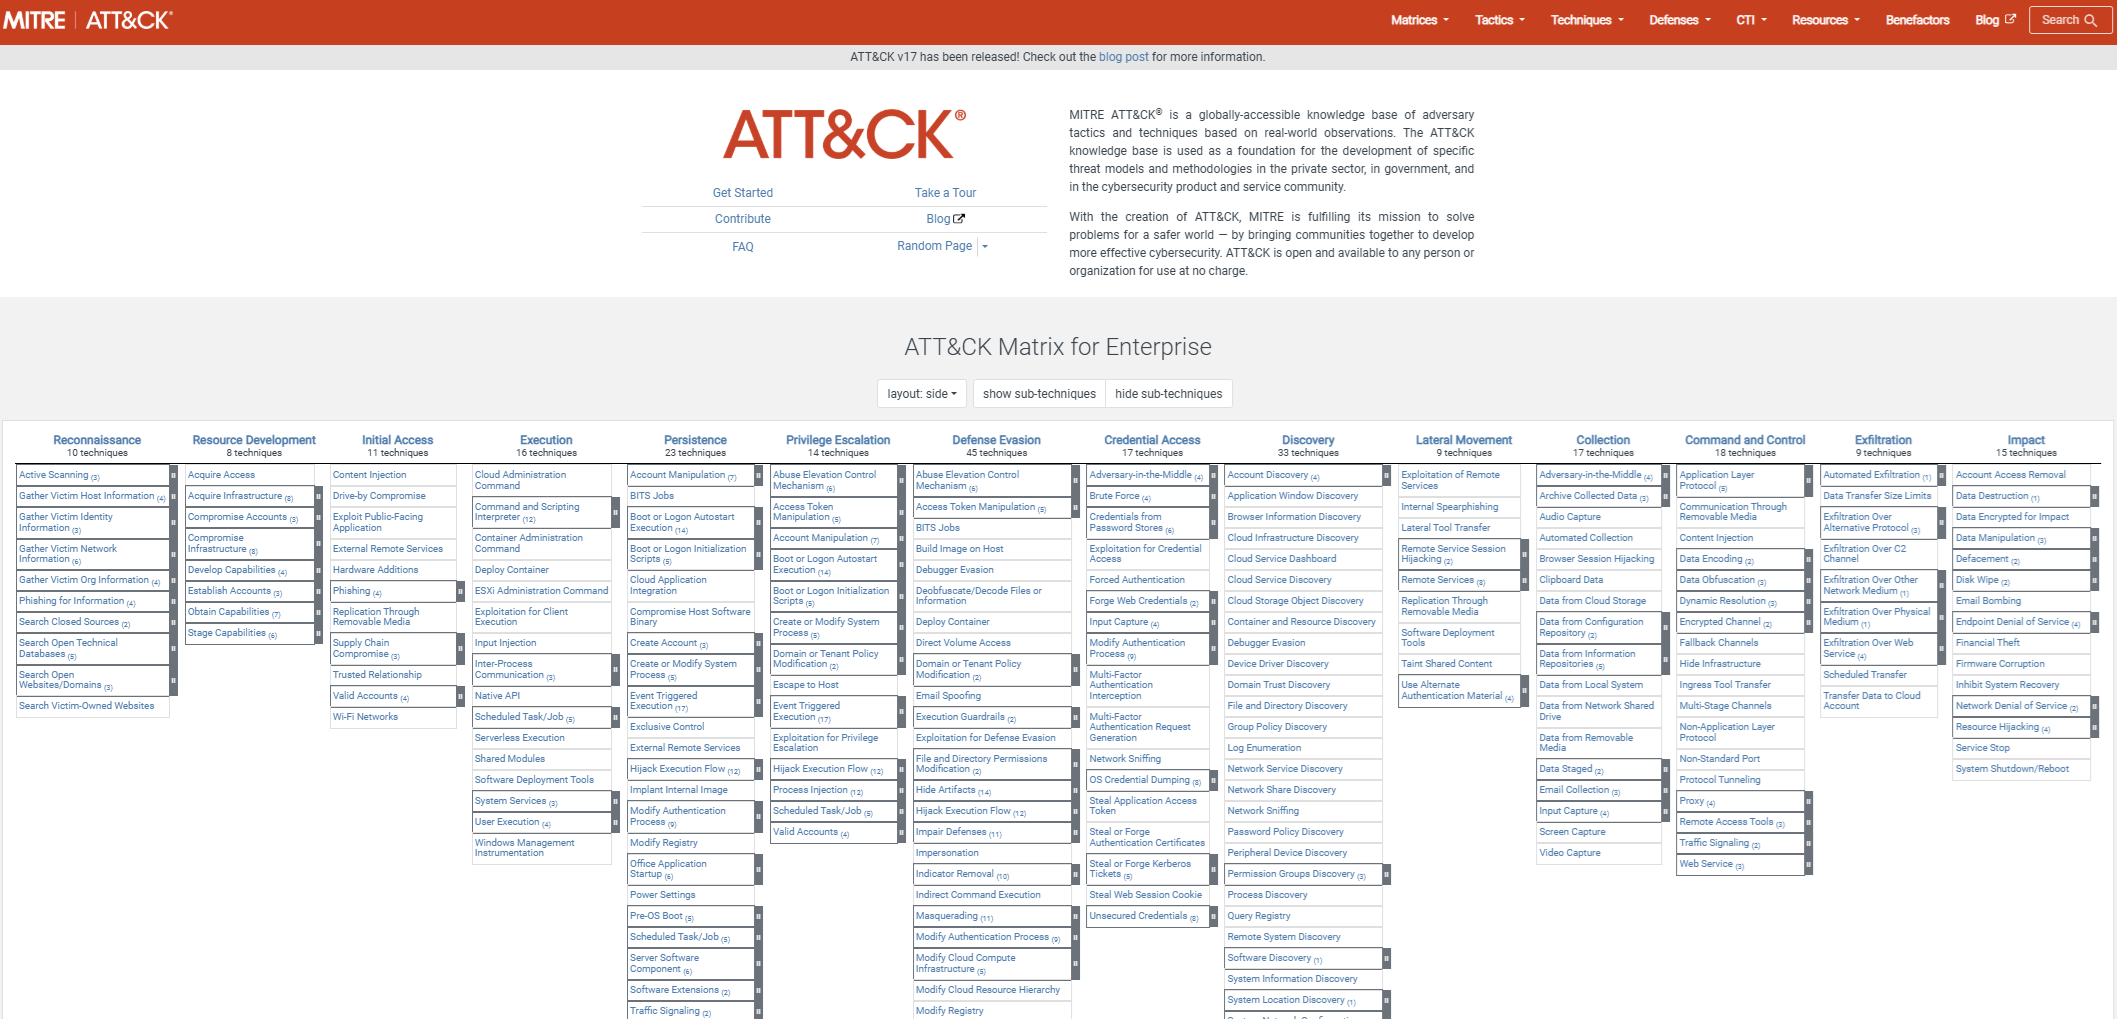
MITRE ATT&CKで、攻撃ツール名やマルウェアの種類などをキーワードとして検索することにより、それらがどのような攻撃者グループに紐づくのか、他にどのような手口や攻撃目標が考えられるかなど、適切な防御策を検討するうえでの重要な情報を得ることができます。
逆に、自組織をターゲットにする攻撃者グループがある程度絞りこめれば、攻撃者グループ名から敵の戦術や技術を把握することもできます。
このような情報の分析は、被害の影響範囲や今後想定される攻撃を予測することに有効です。
次々と新しい手口が発見され、目的やターゲットも変化するサイバー攻撃から組織を守るため、現に発生しているインシデントへの対応とともに、先を予測した対応も必要です。
※ MITRE ATT&CKのバージョンについて
このコンテンツ作成時におけるMITRE ATT&CKのバージョンは「v17」(2025/4/22 リリース)です。コンテンツ内に掲載したMITRE ATT&CKのスクリーンショットや記載情報の内容は、バージョンアップによって変更される可能性があります(おおむね半年に1度バージョンアップされています)。最新の情報はMITRE ATT&CK公式サイトを参照して下さい。
- MITRE ATT&CK バージョン情報