5章 通信ログ分析
はじめに
マルウェアの感染経路は攻撃の種別によってさまざまですが、これまでも紹介した事例のように、「なりすましメール」による感染事案が多発しています。このケースでは、PC利用者自身は感染に気づかないことが多く、ネットワーク上の監視システムが、ダウンロード時の通信や、感染したマルウェアによるC&Cサーバとの通信を検知することで、はじめて発覚します。
不審な通信の検知からマルウェア感染の可能性を認知した場合、まずは通信元となったPCを特定する必要があります。そのためには、まず通信元PCに割り当てられたIPアドレスを明らかにしなければなりません。
通信元PCに割り当てられたIPアドレスを特定する方法として、組織内ネットワークのPCからインターネットへアクセスする際の中継点となる、プロキシサーバに着目しましょう。プロキシサーバが記録する通信ログ(以降「プロキシログ」とします)には、中継をリクエストしたPCのIPアドレスと、リクエスト先のURL、リクエスト日時などが記録されています。これらの情報とアラートの情報とを照合することで、通信元IPアドレスが特定可能です。
この章の各節では、プロキシログを分析して、調査すべきPCのIPアドレスを特定する方法や手順を紹介します。さらに、発信元のIPアドレスを特定するだけではなく、インシデントに関係する通信履歴を相関的に分析する手法も紹介します。
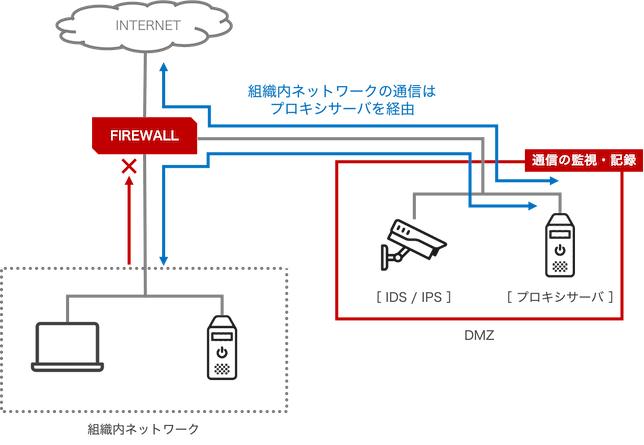
また、下図のような構成のネットワークにおけるインシデントを想定した、不審な通信を分析するハンズオンを実施します。