13章 不審なイベントの調査
はじめに
この章では、Windowsイベントログの概要と、イベントログから侵害の痕跡を調査する手法について紹介します。この章を受講することで、調査対象のPCから取得したイベントログを解析し、意図しないアカウント認証や不審なプログラムの実行など、サイバー攻撃やマルウェア感染の発生状況や被害範囲を調査する観点や手法を学習することができます。
Windowsのイベントログは、システムコンポーネントのイベントログサービスにより、Windows内部で発生するさまざまなイベントの情報を記録した、システムのログファイルです。イベントログには、アカウントの認証に関連するイベント、Windowsサービスに関連するイベント、サードパーティー製のアプリケーションの動作に関連するイベントなど、多岐にわたるカテゴリーの動作履歴、異常発生のアラート、監査ログが記録されます。
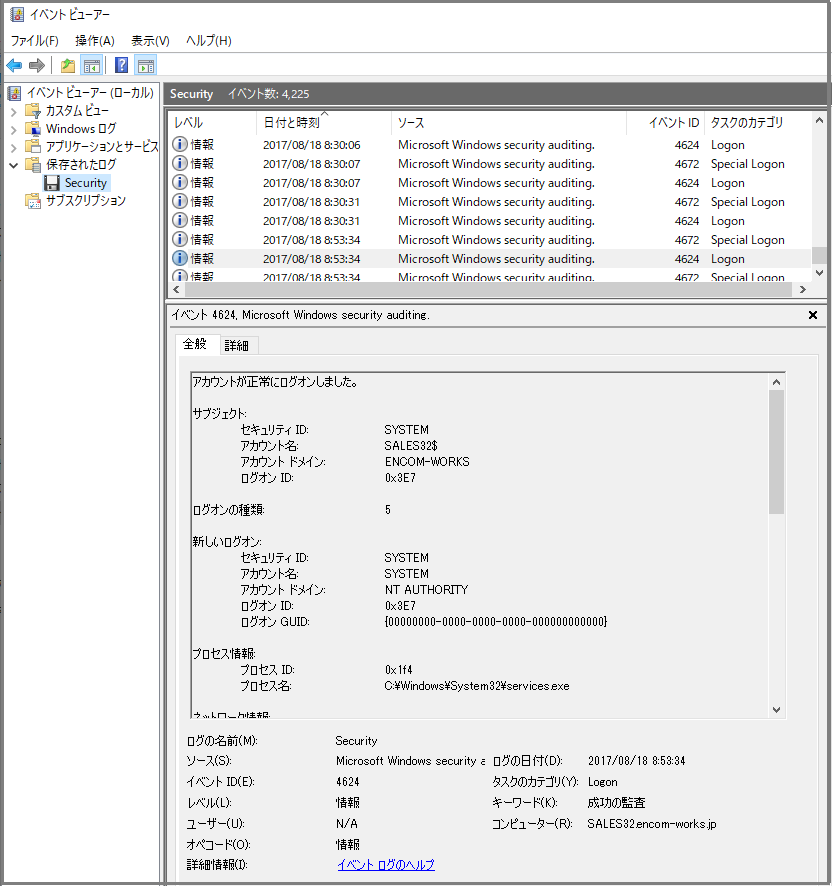
イベントログは、平常時にはシステムのトラブルシューティングやセキュリティ監査など、一般的なシステム運用に活用されています。そのため、PCの内部で発生するイベントがこと細かく記録されています。インシデントが発生した際は、サイバー攻撃やマルウェア感染の痕跡が記録される重要な調査対象アーティファクトとなります。
一方で、イベントログに記録される情報量は非常に大きく、特段の手がかりもなく網羅的に調査することは現実的ではありません。サイバー攻撃のパターンによって、痕跡が記録されるイベントを把握しておくなど、効率的な解析を行うための知識や準備が必要です。
この章では、イベントログに記録される情報の種類や内容を紹介するとともに、イベントログからサイバー攻撃やマルウェア感染の痕跡を、効率的に見つけ出すための観点や調査手法を紹介します。