13章
Mission
問題
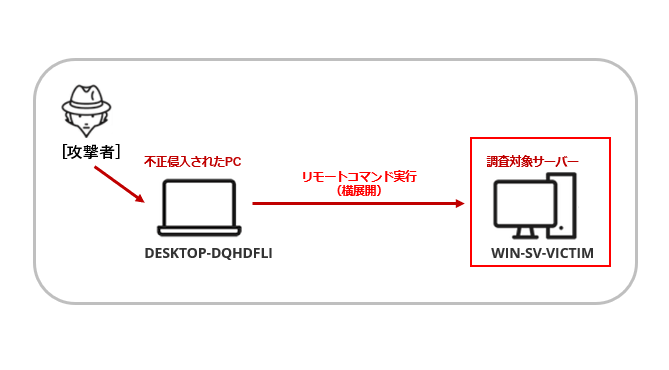
イベントログファイルを解析し、調査対象サーバーにおいて、すでに不正侵入が確認されたPCがから横展開(Lateral Movement)が行われた痕跡を発見するMissionです。
解析対象のイベントログファイル(調査対象サーバーから保全)は、演習用データの以下の相対パスに配置されています。
s13\m1\Security.evtx 、System.evtx
各PCのシステム情報は、以下のとおりです。
- 不正侵入が確認されたPCのコンピュータ名:DESKTOP-DQHDFLI
- 調査対象サーバーのコンピュータ名:WIN-SV-VICTIM
調査対象サーバーには、不正侵入が確認されたPCからリモートコマンドによる攻撃を実行する目的で、コマンドを受け付けるための「サービスのインストール」がされている可能性があります。
Flagには、そのサービスをインストールするために、最初にログオンされた際の「ログオンID」(ユーザーアカウントではなく、ログオンセッションのIDを示す16進数)を回答してください。
- 回答例:
0x7cc3cc(※ "0x" + 6桁の16進数)
S13M01