7章 証拠保全Ⅰ
はじめに
この章では、デジタルフォレンジック調査のスタートとなる「証拠保全」について、必要な知識や手順を紹介します。
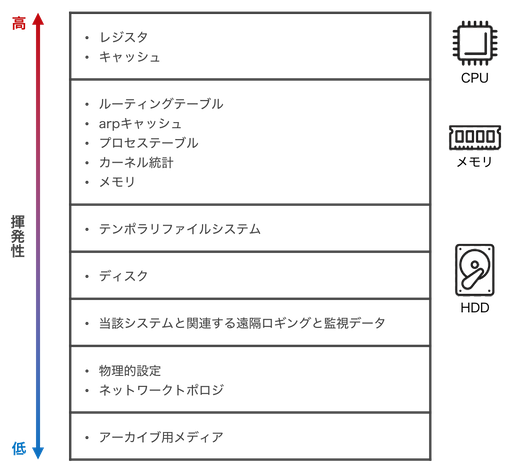
証拠保全の対象となるデータを大別すると、電源がオフの状態でも保持される不揮発性のデータ(ディスク等)と、電源をオフにすると消滅する揮発性が高いデータ(メモリ、テンポラリファイルシステム等)とがあります。ここでは、インシデントレスポンスにおいて特に重要となる、ディスクおよびメモリの証拠保全について詳しく紹介していきます。
ディスクには、コンピュータの動作状況や履歴が記録される重要なアーティファクトが数多く保存されています。「1 ディスクの証拠保全」では、ディスクの保全方法や重要なアーティファクトの種類などについて紹介します。なお、ディスク保全の具体的な手法や手順については、次章「証拠保全Ⅱ」で、保全ツールを使った実践的なハンズオンとともに紹介します。
メモリは、特にマルウェア感染が疑われるケースで、解析に必要なアーティファクトが豊富に記録されています。一般的にマルウェアは、比較的保全や解析が容易な不揮発性のディスクに痕跡を残すことを避け、揮発性のメモリに必要な命令やデータを展開し、通信や攻撃を行う傾向があります。マルウェアの感染状況や被害範囲を明らかにするためには、ディスクだけではなく、マルウェアが動作中の状況で、確実にメモリを保全することも重要です。「2 メモリの証拠保全」では、メモリの保全方法や重要なアーティファクトについて学びます。
なお、証拠保全にあたっては、保全ツールの選定と事前検証が重要になります。特に、揮発性が高いメモリの保全作業は、やり直しがきかないライブフォレンジックで実施する必要があります。使用すべきツールの選定ミスや操作ミスが原因で、保全対象データが消失するなど、以後の調査に大きな支障をきたす結果にもなりかねません。事前に保全ツールの選定と検証を十分に行っておきましょう。
[証拠保全対象機器やデータの揮発性]