14章 攻撃痕跡の調査
はじめに
この章では、標的型攻撃やAPTの典型的な攻撃パターンを想定して、次のような攻撃の痕跡を調査する手法を紹介します。
- ダウンローダ(Maldoc)による、マルウェアの着弾状況(PowerShell実行履歴)
- 起動されたマルウェアの初期活動状況(Shimcache、Amcache、WMIリポジトリ)
この章を受講することで、デジタルフォレンジックにおける次のスキルを学習できます。
- 攻撃者が、Windows OSの強力な標準機能であるPowerShellを悪用して、検知を回避しながら侵入・浸透を図った痕跡を発見する手法
- マルウェアやエクスプロイト等の実行ファイルが、密かに起動された痕跡を発見する手法
想定するインシデント事例
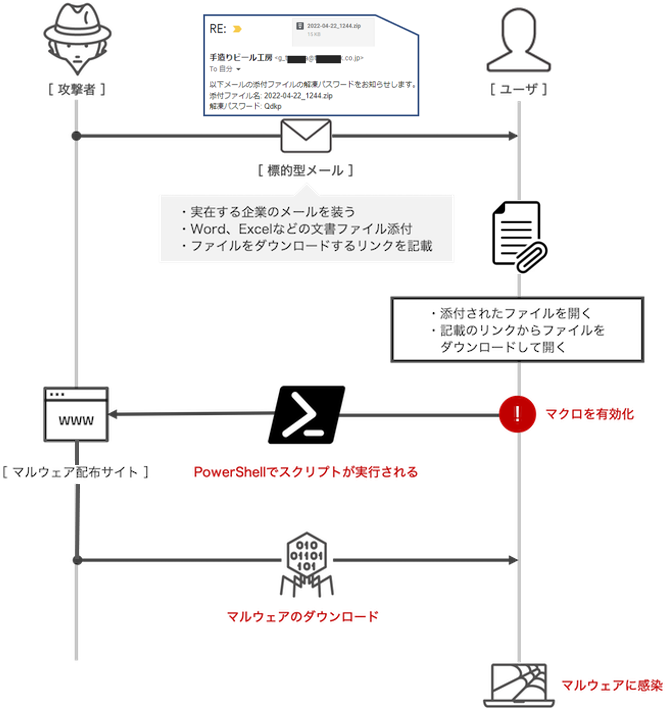
調査を行うインシデントの具体例として、次のような攻撃シナリオをイメージしていただくとわかりやすいでしょう。
攻撃者から送信されたなりすましメールを受信した組織内の職員が、メール内のURL(悪性サイトへの誘導リンク)をクリックする。
職員が、悪性サイトからダウンロードした、文書ファイル(Word、Excel等)に偽装するダウンローダ(Maldoc:マルドック)を開く。
Maldoc内の自動実行マクロにより、偽装・難読化されたPowerShellスクリプトが実行され、密かに別の悪性サイトからダウンロードされたマルウェアに感染する。
マルウェアは、職員のPCに自身を永続化し、悪性活動を隠ぺいしながら、情報窃取や他のPCへの感染拡大を試みる。
- [攻撃シナリオのイメージ概略図]
解析対象のアーティファクト
イベントログ(PowerShell関係)
Windows PowerShellは、Windows 7以降にデフォルトでインストールされた、さまざまなOSのオペレーションが可能なコマンドラインツールです。Windows標準機能であるPowerShellを用いた攻撃は検知されにくく、また管理者権限でなくとも多くの機能を利用できるため、特に攻撃者の初期侵入(Initial Access)での悪用が増加しています。
PowerShellの実行痕跡は、次のイベントログに記録されます。
Windows_PowerShell.evtxMicrosoft-Windows-PowerShell%4Operational.evtx
Shimcache(AppCompatCache)
Shimcacheと呼ばれるレジストリキーには、PC内に存在する、もしくはかつて存在していた一部の実行ファイルに関する情報が記録されます。削除された実行ファイルの情報も残っている場合があります。Shimcacheは、記録されるレジストリキーの名称から「AppCompatCache」とも呼ばれます。
このレジストリキーは、次のレジストリファイル(SYSTEM)に記録されます。
C:¥Windows¥System32¥config¥SYSTEM
Amcache
Amcache と呼ばれる、レジストリハイブ形式のアーティファクトには、PC内に存在する、もしくはかつて存在していた一部の実行ファイルに関する情報が記録されます。Shimcache同様に削除された実行ファイルの情報も残っている場合があります。
このアーティファクトは、次のファイルに記録されます。
C:\Windows\AppCompat\Programs\Amcache.hve
インシデント調査においては、特に実行ファイルのハッシュ値(SHA-1)がAmcacheに記録されることを活用します。Amcacheにより、ファイルの実体が削除されていても、ハッシュ値からマルウェア等の有害なファイルであったかどうかの調査が可能になるケースがあります。
WMIリポジトリ
WMI (Windows Management Instrumentation) は、Windows OSのシステム管理ツールとして提供される標準機能です。CLIのコマンド(wmic)として実行することも可能で、さまざまなオペレーションが提供されています。攻撃者によるWMIの悪用手法としては、リモートからのコマンドやプログラム実行、マルウェアの永続化などが観測されています。
WMIによる攻撃は痕跡が残りにくく、攻撃者にとっては好都合です。一方、マルウェアや攻撃者が、WMIを悪用して永続化を図った場合、「WMIリポジトリ」と呼ばれる次のファイルにその痕跡が含まれる可能性があります。
C:\Windows\System32\wbem\Repository\OBJECTS.DATA