6章 侵害機器の初動調査
はじめに
前章では、検知した不審な通信からプロキシログを調査して、マルウェア感染が疑われるPCのIPアドレスを特定する手順や手法を紹介しました。
他にも、マルウェア感染が疑われるPCが判明する機会としては、PC利用者自身からの不審な挙動の報告や、PCに導入されたアンチウイルスソフトウェアやEDRによる感染検知アラートなどが考えられます。いずれのケースでも、次に行うべきことは、感染拡大の防止と、デジタルフォレンジック調査に移行する準備です。
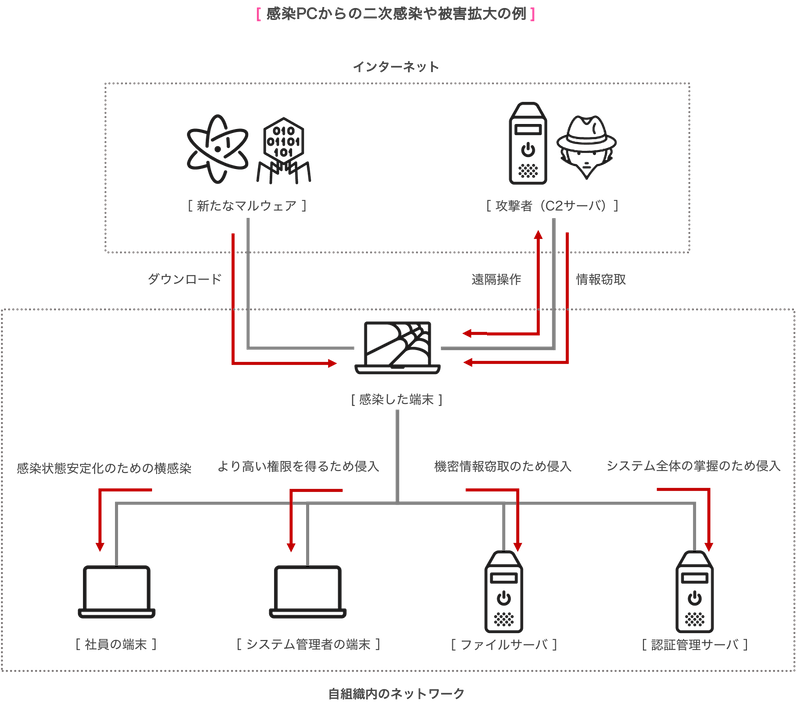
感染拡大の防止のためには、感染が疑われるPCを組織のネットワークから迅速に隔離することが求められます。しかし、その際の隔離方法や手順が不適切だった場合、二次感染のリスクや、その後のデジタルフォレンジック調査において必要となる揮発性情報が消失する、などのリスクがあります。この章では、適切なネットワーク隔離方法について紹介します。
デジタルフォレンジック調査に移行する準備には、揮発性情報(メモリ上の情報)などを保全するライブレスポンスの一部が含まれます。デジタルフォレンジック調査へ移行した後は、原本データへの影響を避けるため、原則として電源をオフにし、以後のPCの操作を禁止します。この章では、電源をオフにする前に最低限実施しておくべきライブレスポンスも紹介します。