17章 ファイル操作履歴の調査
はじめに
この章では、NTFS上のファイル/フォルダに対する操作履歴が記録されるUSNジャーナル(Update Sequence Number Journal:※「Change Journal」と呼ばれることもあり)について紹介します。また、USNジャーナルの実践的な調査手法を、ハンズオンや演習を交えて学習していきます。
USNジャーナルは、NTFS上のファイル/フォルダに対する操作履歴(変更処理)がロギングされる、特殊なNTFS管理用システムファイルの1つです。その記録内容の有用性から、インシデントレスポンス、不正調査、犯罪捜査など、あらゆるケースにおけるデジタルフォレンジック調査の場面で、有力な証拠や手がかりを得るために活用されています。また、特殊なシステムファイルであるため、攻撃者による改ざんが技術的に困難という側面もあり、記録内容の信頼性も高いでしょう。
USNジャーナルに記録される操作履歴の1例を紹介します。
次の図は、CDIR-AによりUSNジャーナルをパースした例です(一部を抜粋しています)。
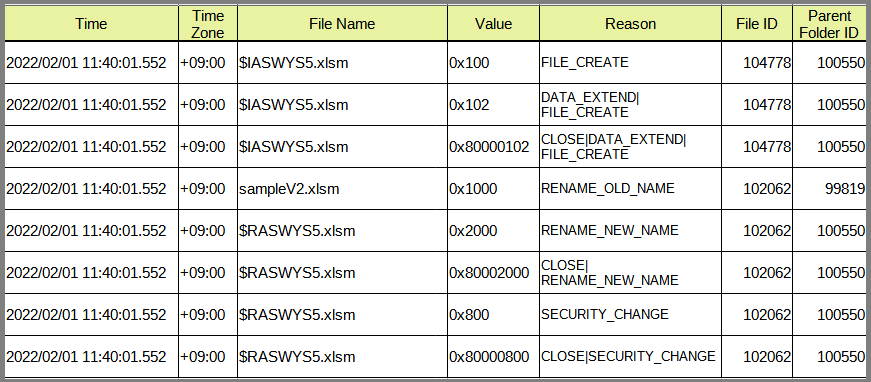
この操作履歴を追うと、同時刻(2022/02/01 11:40:01)に次の事象が同時発生していることがわかります。
- 「
$IASWYS5.xlsm」(ごみ箱のインデックス情報ファイル)が新規作成(FILE_CREATE)される。 - 「
sampleV2.xlsm」が上記ファイルと同じフォルダへ移動される(Parent Folder IDが99819→100550へ変更)。 - 「
sampleV2.xlsm」が、ごみ箱に入れられたファイル特有の命名形式である「$RASWYS5.xlsm」にリネーム(RENAME_OLD_NAME、RENAME_NEW_NAME)される。
これは、ファイルがごみ箱へ入れられた際の特徴的な挙動です。このように、USNジャーナルを解析することで、PC内で行われたファイル操作を時系列で把握することができます。こうした調査は、「何が行われたか」「何が起きたか」の推定に役立つでしょう。また、MFT上では完全に削除されたファイルでも、USNジャーナルに記録された操作履歴は削除されずに保存されますので、情報の補完という意味でも有用です。
なお、USNジャーナルでは、記録対象のファイル/フォルダの上位フォルダ(親フォルダ)が、ファイルID(MFTレコードの連番)で記録されます。そのため、USNジャーナルに記録されたファイル/フォルダについて、実際のファイルパスを特定するためには、ファイルIDによりMFTを参照する必要があります。ファイルIDによるMFT参照の手順や留意点は、前の章に続いて、この章の中でも解説します。
インシデント調査では、USNジャーナルを分析することで、
- 密かに行われた悪性ファイルのダウンロード
- マルウェアや攻撃者によるファイルの作成・改ざん・削除
などの履歴を明らかにできる可能性があります。また、他のアーティファクトから取得したさまざまな痕跡と併せて、より精緻なタイムラインを作成することもできます。
攻撃者は、侵入の発覚をできるだけ遅らせるために、「アンチフォレンジック」と呼ばれるさまざまな証拠隠滅行為を行います。これに対抗するためにも、USNジャーナルの分析は有効です。また、USNジャーナルの構造は比較的シンプルであるため、一定の記録パターンさえ理解すれば、分析は難しくありません。
Windowsのデジタルフォレンジック調査では、ぜひこのように有用性/利便性/信頼性が高いUSNジャーナルを活用して下さい。