11章 永続化されたマルウェアの調査
はじめに
本章以降は、マルウェア感染が疑われるPCのディスクから保全したアーティファクトから、感染原因や被害状況を調査する、実践的なデジタルフォレンジックの方法を紹介していきます。
この章では、マルウェアが感染活動継続のために悪用する永続化の手法と、その痕跡を調査する方法について紹介します。この章を受講することで、マルウェアが悪用する永続化手法のメカニズムや、デジタルフォレンジックによる永続化痕跡の発見手順などを学習することができます。
主な解析対象アーティファクトは、Windows OSのレジストリです。
PC内への侵入により起動されたマルウェアのプロセスは、PCのシャットダウンやログオフによって終了します。PCが再び起動およびログオンされた際、活動を再開するためには、何らかのトリガーによってマルウェアのプロセスを起動することが必要になります。
攻撃者やマルウェアにとっては、マルウェアの自動再起動を実現することが重要な戦略の1つになります。これが、永続化(Persistence)と呼ばれるものです。
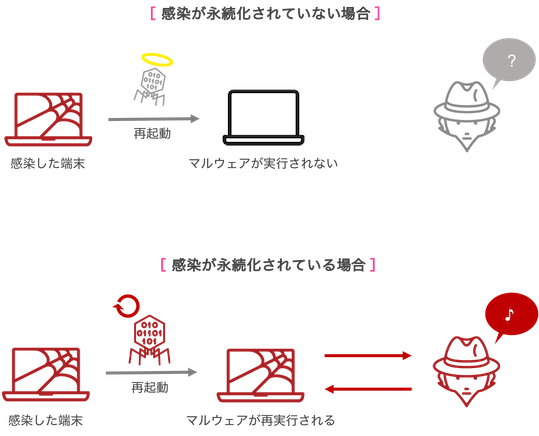
実際に、システムに常駐する一般的なプロセス(タスクトレイ常駐アプリやシステムの監視プロセスなど)に偽装することで、永続化を図るマルウェアが多く観測されています。
マルウェアの永続化を実現する代表的な方法には、以下のようなものが挙げられます。
- レジストリのRunキー(ユーザーログオン時における自動実行設定)を追加登録
- Windowsサービス(OS起動時における自動実行設定)を追加登録
- タスクスケジューラのタスクを追加登録
- スタートアップフォルダへマルウェア本体やショートカットファイルを配置
この章では、これらの永続化の手口を紹介します。
特にレジストリ(Runキー)については、多くのマルウェアで悪用されていますので、そのメカニズムや解析方法を詳しく学習します。
攻撃者は、感染・侵入の痕跡を可能な限り隠そうとしますが、防御側はそうした攻撃者の意図を推測して痕跡の発見に努めなければなりません。永続化の痕跡は、比較的隠しにくいものといえますので、マルウェア感染が疑われるインシデント調査においては、まず最初に目を向けるべき重要な解析ポイントの一つです。