4章 インシデントの検知と初期対応
はじめに
この章では、インシデント発生時のイベント検知と初期対応に関して、必要な知識や具体的手順などを紹介します。検知されたイベントを分析し、インシデントの内容を把握する方法や手順を学習しましょう。
インシデント発生の認知パターンは、内部的な監視システムでの検知や、外部からの通報によってもたらされるものなどさまざまですので、臨機応変な対処が求められます。一方、インシデントレスポンスのプロセスは、組織ごとに規定された報告ルートや対応手順に従って、冷静に行うことも重要です。インシデントレスポンスを適切に実施するため、「準備」フェーズにおいて、組織内の情報セキュリティポリシーを明確に定めておきましょう。
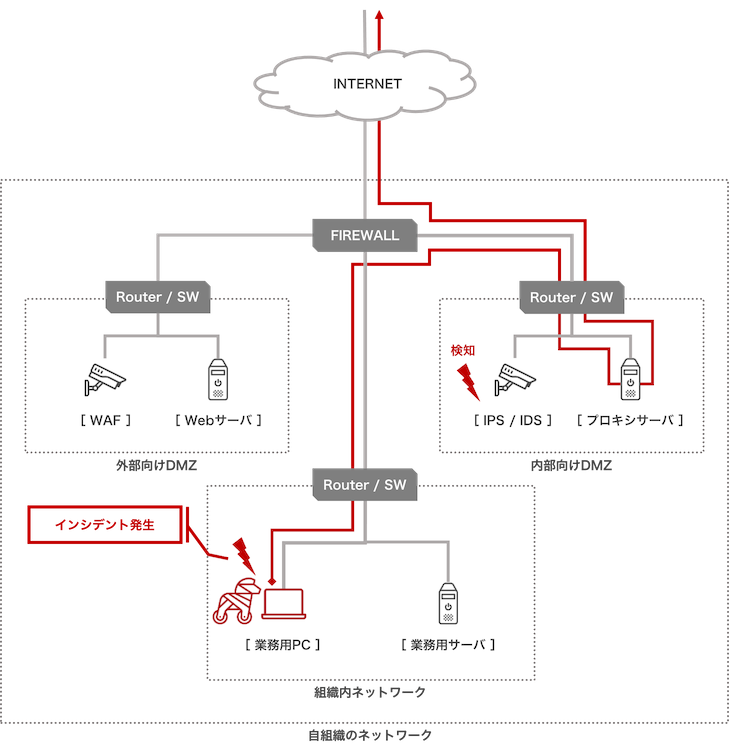
[サイバーセキュリティ・インシデントと検知の例]
なお、サイバー攻撃に対抗していくためには、日本国内での連携にとどまらず、広く海外の関係組織へも協力を求め、情報を共有して連携していく必要があります。日本では、JPCERT/CC が窓口となり、国内で発生するインシデントの報告受付や支援を行っています。
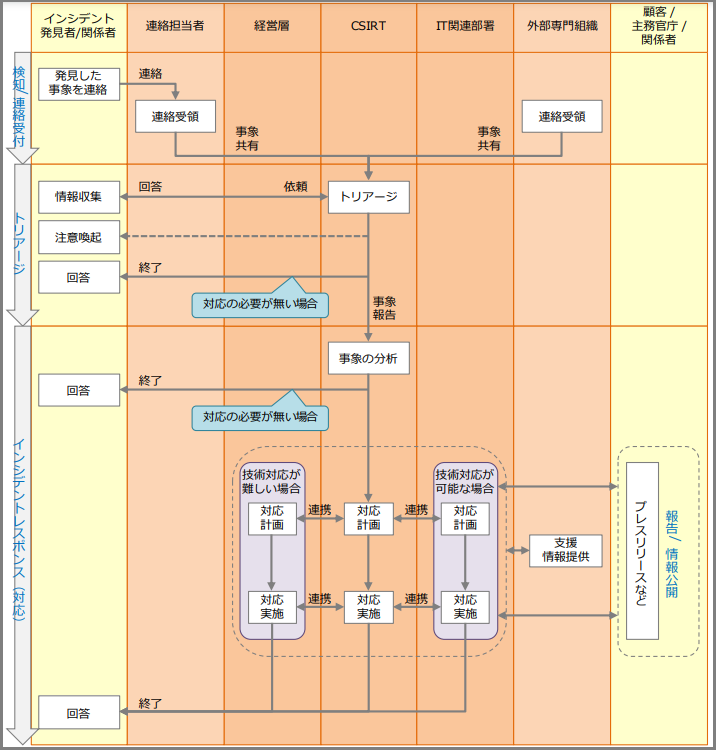
JPCERT/CCの公式サイトには、インシデント対応に関する各種資料やインシデント事例が多数掲載されていますので、参考にして下さい。以下は、JPCERT/CC発行の「インシデントハンドリングマニュアル」に掲載された、インシデント発生時のハンドリングフローです。