8章
Hands-on-1
ここでは、ご自身のPCを使用して、実際にCDIR-Cによるアーティファクトの収集を行ってみます。収集後、保存された各データのフォルダから、保全状況を確認します。
CDIR-Cの実行
CDIR-C(Corrector)は、以下のURL(株式会社サイバーディフェンス研究所の公式サイト)から入手できます。
https://www.cyberdefense.jp/products/cdir.html
保全対象は、ご自身が使用するWindows PC(仮想マシンでも問題ありません)の内蔵ドライブとします。
ダウンロードして解凍した後、このハンズオンや検証用として内蔵ドライブ内(Cドライブ等)に配置しても結構です。ただし、実際の保全作業では、先述したとおり、必ず外部記録媒体やネットワークドライブに保存したうえで実行して下さい。
CDIR-Cの実行手順は次のとおりです。
- CDIR-Cフォルダ内の「cdir-collector.exe」を右クリックして「管理者として実行」を選択して実行して下さい。管理者権限でログオンしている場合には、そのままダブルクリックでも結構です。
メモリダンプの取得有無が問われますが、取得には長時間を要しますので、ここでは省略しても結構です。省略は、「2」を指定して [Enter] を入力します。
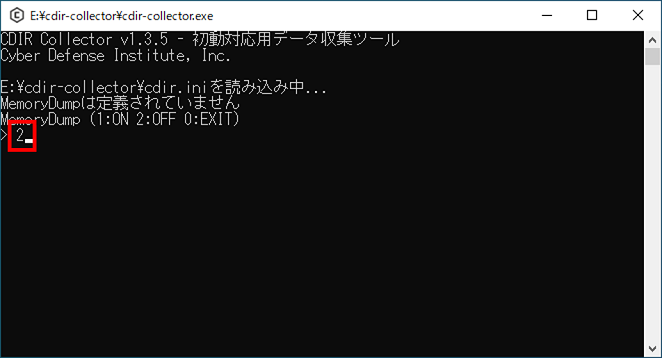
- 解析用データの収集が開始されます。「解析用データ取得完了」と表示されると、収集完了となりますので、[Enter] を入力しウィンドウを閉じます。
CDIR-Cフォルダ内に「(コンピュータ名)_(収集日時)」(例:WIN-PC007_20230914162502)という名称のフォルダが生成され、各アーティファクトが保全されています。フォルダを開いて内容を確認してみましょう。
CDIR-Cにより収集したデータの確認
解析対象アーティファクトの収集が完了すると、収集したデータの種別ごとにサブフォルダが作成されます。「(コンピュータ名)_(収集日時)」のフォルダを開いて下さい。なお「collector-log.txt」には、収集経過や収集したデータの一覧がログとして記録されています。
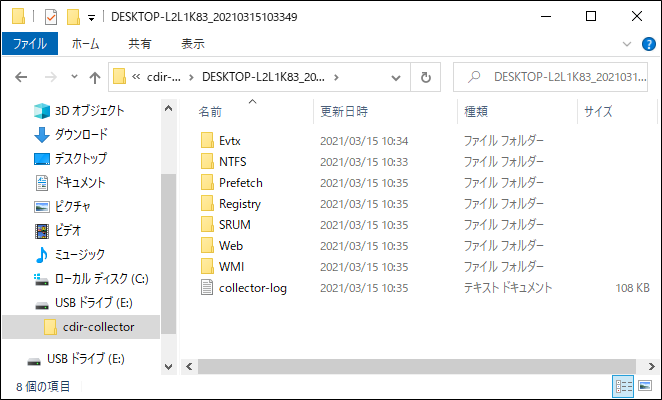
各サブフォルダに格納されているデータを確認しましょう。
なお、ここではWindows 10 - 11(デフォルト設定でインストール) のPCから保全した場合を想定して説明を進めます。Windows OSの種類や設定によっては、記録されていないアーティファクトも一部存在します。
NTFS内部データ
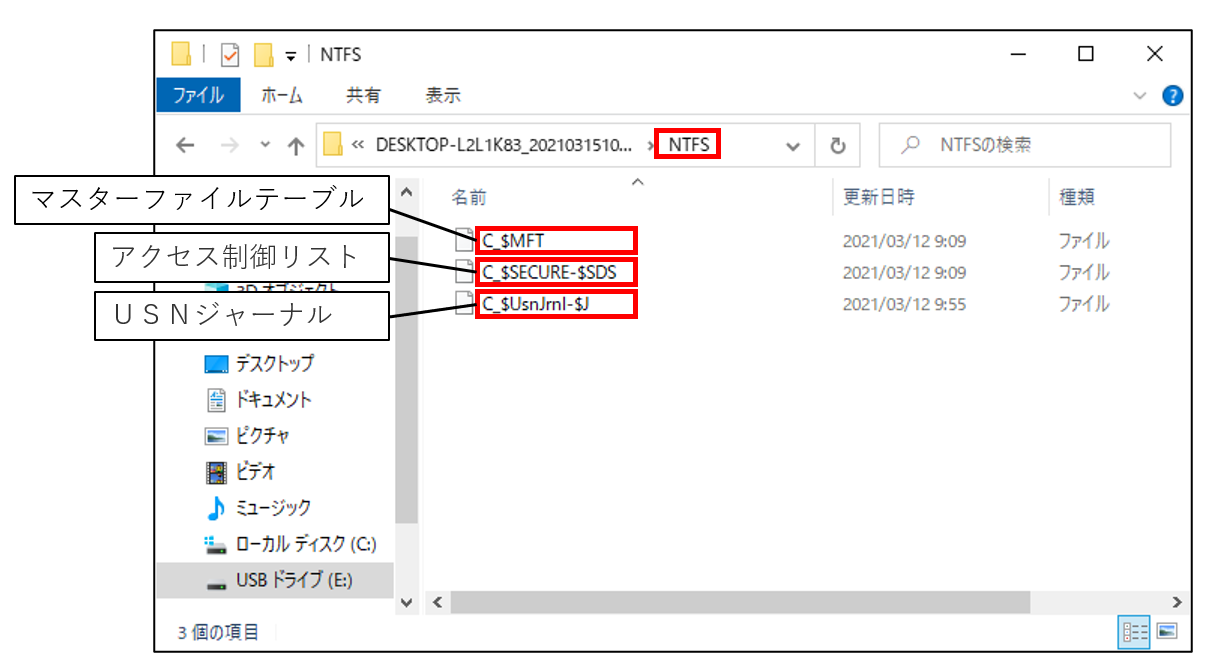
「NTFS」フォルダには、ファイルシステムの管理データが収集されています。
$MFT:マスターファイルテーブル
$SECURE:$SDS:アクセス制御リスト
$UsnJrnl:$J:USNジャーナル
なお、各ファイル名の先頭には、収集対象となったドライブレター(C_ 等)が付加されます。
イベントログ
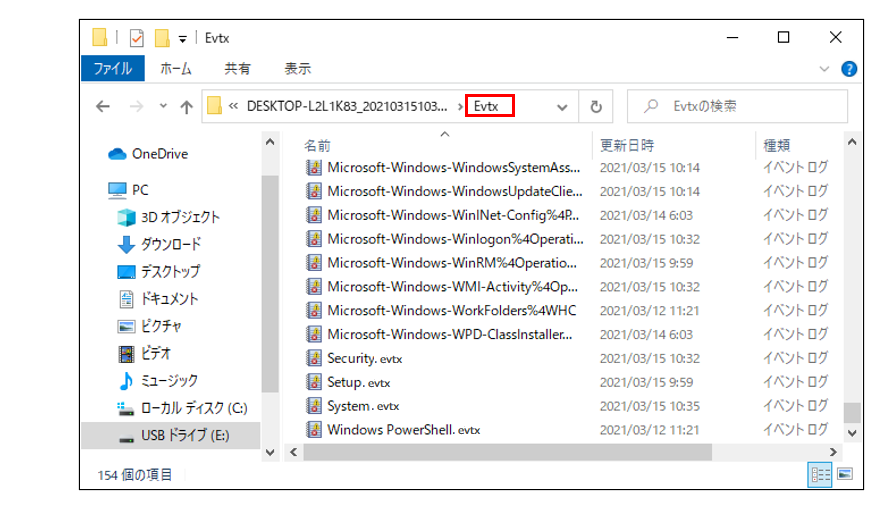
「Evtx」フォルダには、各種Windowsイベントログのデータが収集されています。
プリフェッチ
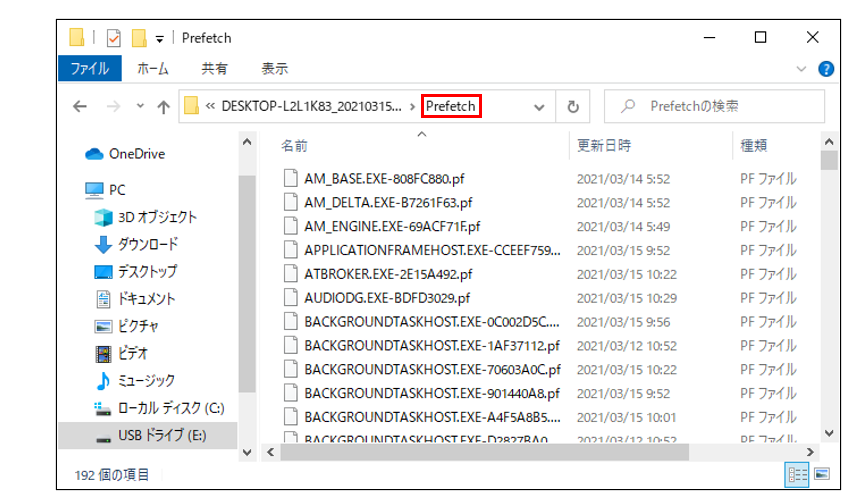
「Prefetch」フォルダには、実行されたプログラムごとに作成されるプリフェッチファイルが収集されています。
レジストリ
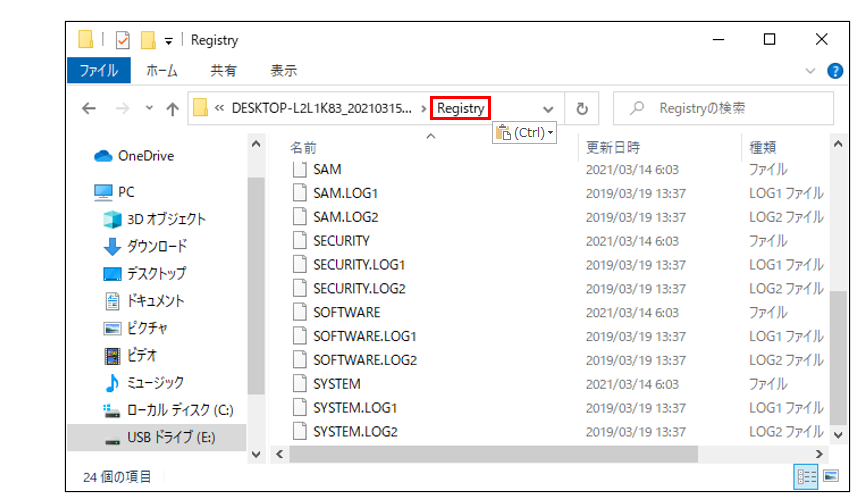
「Registry」フォルダには、各種レジストリのデータが収集されています。
WMI
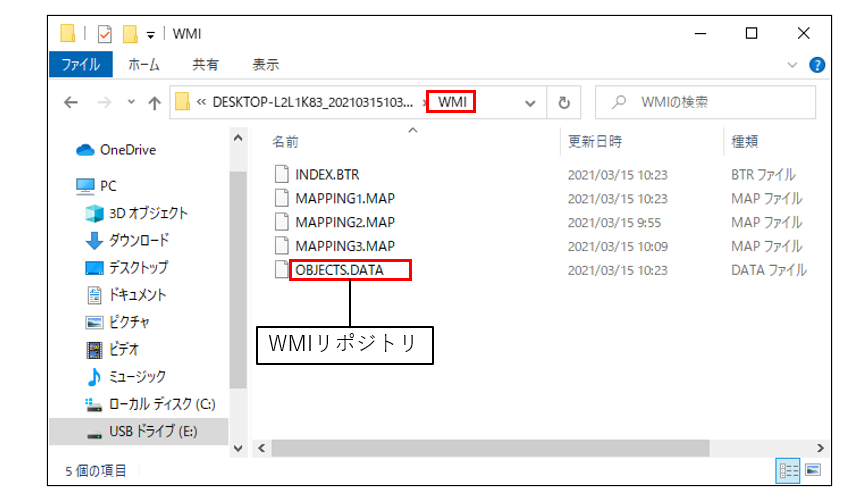
「WMI」フォルダには、永続化関連の設定などを含む、WMI監視データが収集されています。
マルウェアや攻撃者がWMIを悪用して永続化の設定を行った場合、「OBJECTS.DATA」にそのWMIコマンド実行履歴が含まれる可能性があります。
SRUM
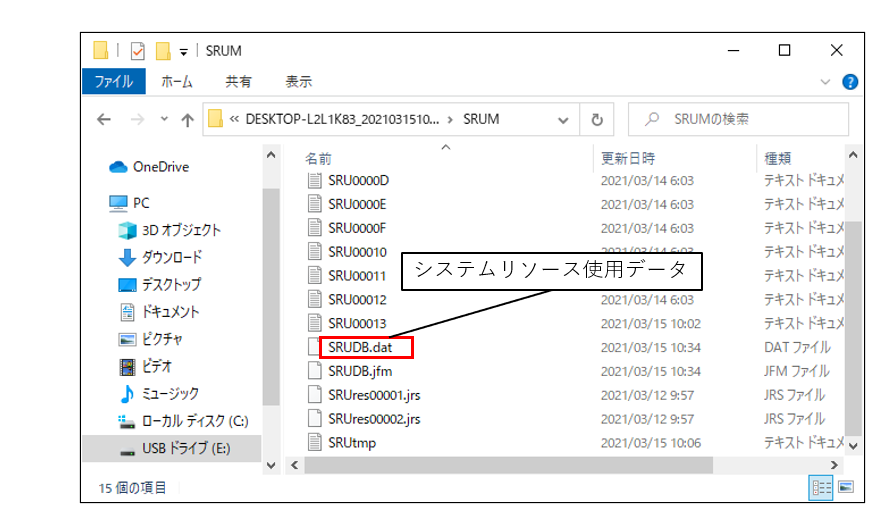
「SRUM」フォルダには、プログラムやサービスの稼働状況に関するデータが収集されています。
SRUDB.datには、プロセス毎の通信量など、システムリソースの使用データが含まれます。
ブラウザ閲覧履歴
「Web」フォルダには、「Edge」(Microsoft Edge)、「Chrome」(Google Chrome)、「Firefox」(Mozilla Firefox)、「IE10_Edge」(Internet Explorer、旧版Edge)など、ブラウザの種類別にサブフォルダが作成され、各ブラウザの履歴情報などが記録されたデータがユーザーID別に収集されています。
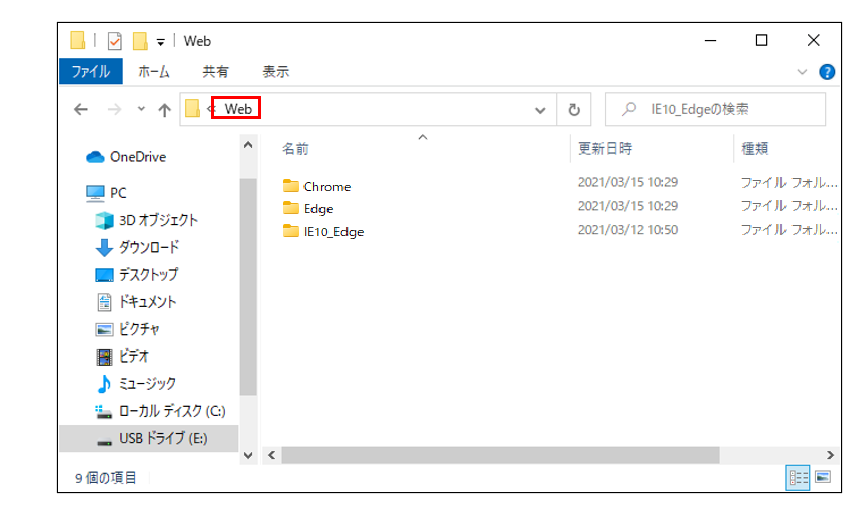
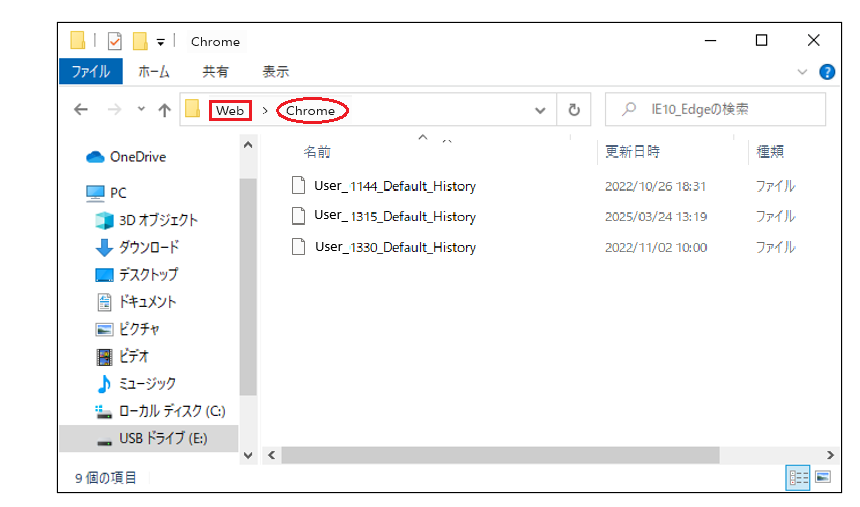
収集したアーティファクトのデータは、バイナリ形式のものがほとんどですので、テキストエディタなどの一般的なアプリケーションでは調査できません。解析するためには、有償・無償のフォレンジックツールを導入する必要があります。
インターネット上には、企業や個人の有志により、各アーティファクトを解析できる無償のフォレンジックツールが多数公開されています。
株式会社サイバーディフェンス研究所では、CDIR-Cの収集データを対象としたフォレンジックツールとして、「CDIR Analyzer(CDIR-A)」を公開しています。CDIR-Aは、収集データから簡単な操作で必要な情報を抽出し、CSVファイルへ出力する独自の解析機能(parser)を提供します。また、Microsoft社などサードパーティ製のフォレンジックツールと連携し、インシデントレスポンスで解析対象となるアーティファクトを抽出する機能も提供します。
問題
CDIR-Cでデータを収集したフォルダ内には、収集結果のログとして「collector-log.txt」が作成されています。このログには、論理コピーにより収集した各ファイルの完全性(原本データとの同一性)を検証する、3種類のアルゴリズムのハッシュ値が記録されています。
それらのうち、最もハッシュ値が長いアルゴリズムを、同ログ内の項目名で回答して下さい。