15章
Hands-on-2
ここでは、CDIR-Aにバンドルされた「NetworkUsageView」により、調査対象の侵害PCから保全したSRUMアーティファクトから、ネットワーク・アクティビティを調査するハンズオンを行います。
CDIR-A(Analyzer)は、以下のURL(株式会社サイバーディフェンス研究所の公式Githubリポジトリ)から入手できます(すでに最新版をセットアップ済みであれば、改めてダウンロードする必要はありません)。
https://github.com/CyberDefenseInstitute/CDIR-A
NetworkUsageView を起動する際は、CDIR-Aフォルダ内の parser\networkusageview-x64\NetworkUsageView.exe を実行して下さい。
ハンズオンで使用するファイル
解析対象のアーティファクト
解析対象となるSRUMアーティファクトは、演習用データの次の相対パスに保存されています。
s15\h2\SRUM
SRUMネットワーク・アクティビティのパース手順と分析要領
NetworkUsageViewによるパース
ここでは、NetworkUsageViewを使用して、上記の解析対象SRUMデータベースをパースし、GUI画面へ表示した後に、CSVファイルへ出力してみましょう。次の手順例を参考にして下さい。
NetworkUsageView.exeをダブルクリックで起動し、「Options」-「Advanced Options」メニューから、解析対象のSRUMデータベースを指定する(インストール直後は、起動時にデフォルトで稼働中システムのネットワーク・アクティビティが表示される)。
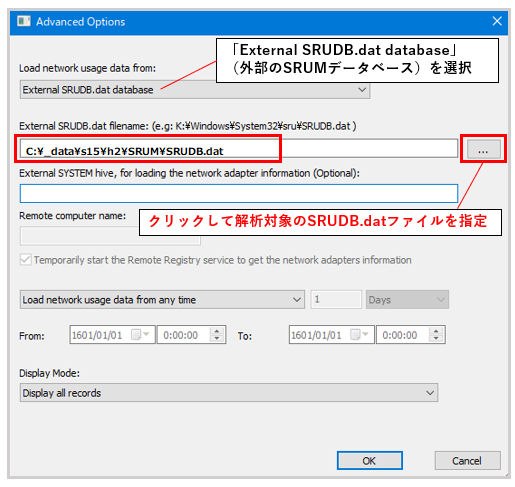
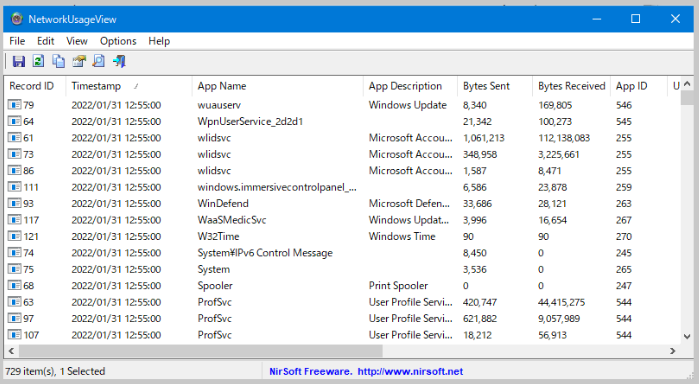
「OK」ボタンでパース処理が開始され、GUI画面にSRUMネットワーク・アクティビティが表示される。
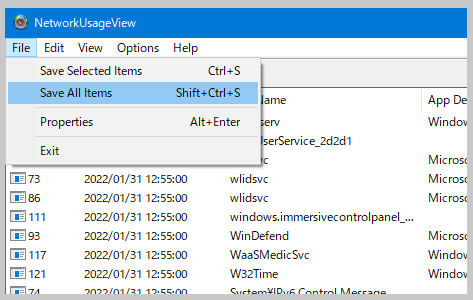
Shift+Ctrl+Sキー、または「File」-「Save All Items」メニューを選択する。
表示される保存先設定パネルで、「ファイルの種類」でCSV形式を選択のうえ、任意の保存場所・ファイル名を指定する。
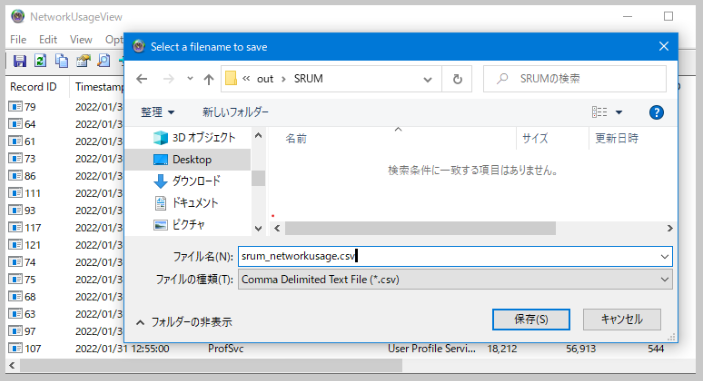
「保存」ボタンでCSVファイルが出力される。
CSVファイルの分析
出力したCSVファイルを分析し、特定のプロセスに関するネットワーク・アクティビティを調査しましょう。
次のようなインシデントの想定で、調査を実施します。
- 2022年3月15日 12:19ころ
- PC利用者がMaldocを開いたことにより、PowerShellスクリプトが実行され、マルウェアがダウンロードされる。
- PC利用者がMaldocを開いたことにより、PowerShellスクリプトが実行され、マルウェアがダウンロードされる。
- 2022年3月15日 14:01ころ
- Windows Update等に利用される正規通信サービスのBITSを不正に使用(BITSAdminコマンド)され、新たなマルウェアがダウンロードされる。
- ダウンロードされたマルウェアが、以下の実行ファイルパスで永続化され、C&Cサーバーとの通信など悪性活動を開始する。
C:\Windows\temp\teewt23qw\iiotweet3.exe
以下、LibreOfficeの表計算ソフト(Calc)を使用する想定で説明します。
CSVファイルを開くと、「テキストのインポート」設定画面が表示されますので、「文字エンコーディング」には「日本語(UTF-8)」、区切り文字には「コンマ」を指定して下さい。
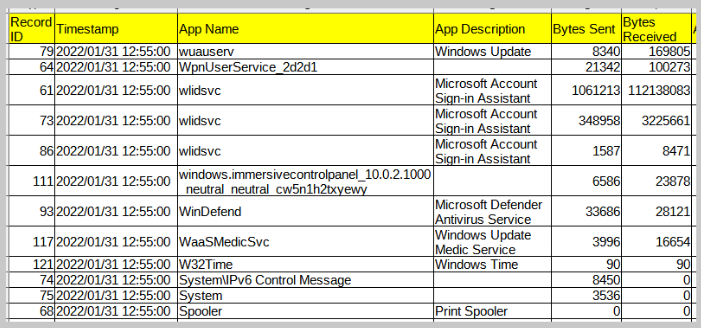
列幅の調整、タイトル行の固定、オートフィルター有効化などを行い、分析しやすいように準備をしましょう。
まず、インシデント調査の起点となるPowerShellの通信状況を確認します。
「Timestamp」で昇順ソートし、「App Name」からキーワード「powershell.exe」を検索してみましょう。
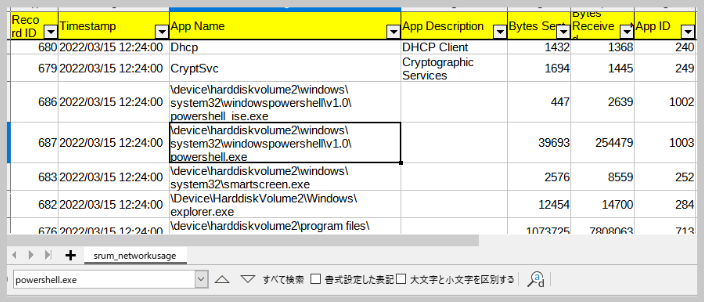
検索の結果、powershell.exeによる通信が行われたのは、2022/3/15 の12:24:00から過去1時間以内と判明しました。この記録が、マルウェアのダウンロードの際のものと推定されます。
次に、マルウェアのダウンロードを契機としたBITSの通信状況を確認しましょう。
「App Name」を「BITS」でフィルターします。
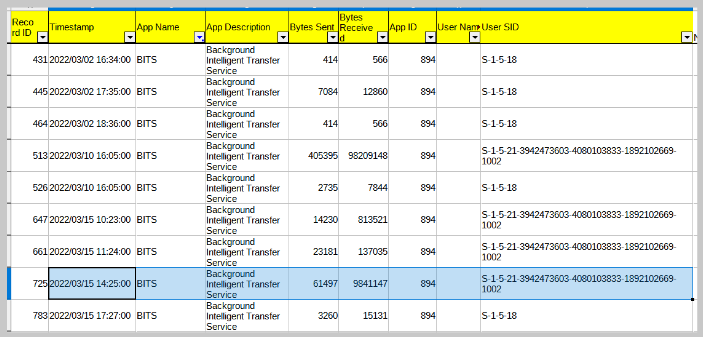
BITSでは定期的な通信が発生していますが、システム(OS)による正規の利用も含まれていると考えられます。システムによる利用とユーザープロセスによる利用は、「User SID」である程度区別ができます。
User SID「S-1-5-18」は、システム用のSID(セキュリティ識別子)として予約されているものです。一般的に、侵入したマルウェアや攻撃者によって「BITSAdmin」コマンドが使われた場合は、ユーザープロセスとして実行されるケースが多いと考えられます。そのため、不正な通信を調査する際は、「S-1-5-18」以外のUser SIDを優先して調査することを推奨します。
SID(セキュリティ識別子)の詳細は、次のMicrosoft社公式ドキュメントを参照して下さい。
こうした背景を考慮すると、PowerShellによるマルウェアのダウンロード後、数時間以内に行われたユーザープロセスによるBITSの通信は、マルウェアや攻撃者によるものが含まれる可能性があります。
BITSによる通信でフィルターした結果をみると、PowerShellによるマルウェアのダウンロード後の「14:25:00」に記録された通信が、ユーザープロセスによるものです。また、「Bytes Received」の通信量が9MBを超えているため、なんらかの不正なファイルがダウンロードされた可能性があると考えられます。
なお、他の時間帯における、ユーザープロセスによるBITSの通信も、攻撃の一環である疑いがあります。他のアーティファクトや通信ログなどと照合して、慎重に調査すべきでしょう。
最後に、問題にチャレンジして下さい。
インシデントの想定において、次の実行ファイルパスに永続化されたマルウェアにつき、その通信を調査しましょう。
C:\Windows\temp\teewt23qw\iiotweet3.exe
問題
調査事項
- ハンズオンでパースしたSRUMのネットワーク・アクティビティから、前述の永続化されたマルウェアの通信状況を調査して下さい。
Flag
当該マルウェアの通信による受信バイト数の合計を、数値で入力して下さい。
※ 数値のみ入力し、単位や桁区切り点は入力しないで下さい。