15章 アクティビティの調査
はじめに
この章では、Windows PCに記録されるアクティビティ(活動)履歴について、次の2つの観点から、マルウェアの感染原因や感染活動を追跡する調査手法を紹介します。
- ユーザーの自発的活動の履歴(ユーザー・アクティビティ)
- システムが記録するネットワーク活動の履歴(ネットワーク・アクティビティ)
ユーザー・アクティビティの解析対象アーティファクトとしては、
- Webブラウザの履歴
- 最近使用したファイル
を紹介します。
ネットワーク・アクティビティの解析対象アーティファクトとしては、
- SRUM(System Resource Usage Monitor)
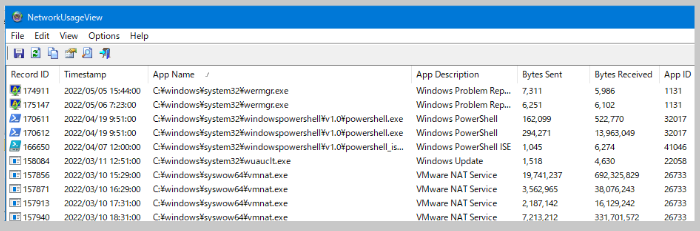
と呼ばれるWindowsのシステム統計情報を紹介します。SRUMが記録する統計情報のひとつとして、一定時間ごとのプロセス別通信量サマリーがあり、この記録がファストフォレンジックで活用されています。
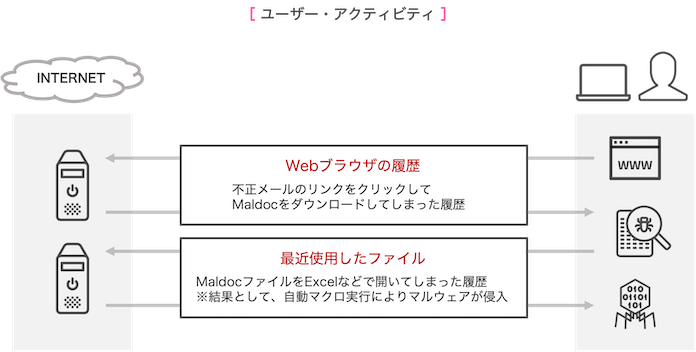
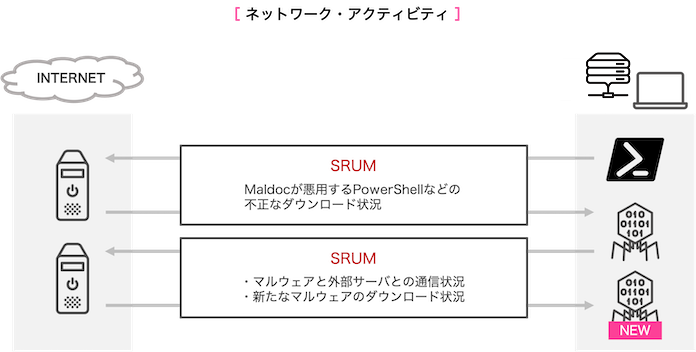
次の2つの図は、それぞれのアクティビティ調査により明らかにすべきイベントの例です。
次の図は、それぞれのアーティファクトをパースした例です。
ユーザー・アクティビティ
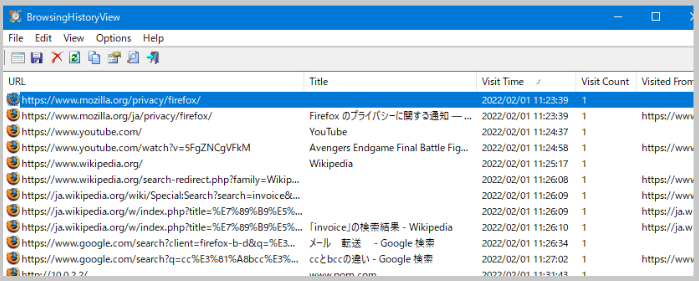
- Webブラウザの履歴(BrowsingHistoryViewによるHistoryファイルのパース例)
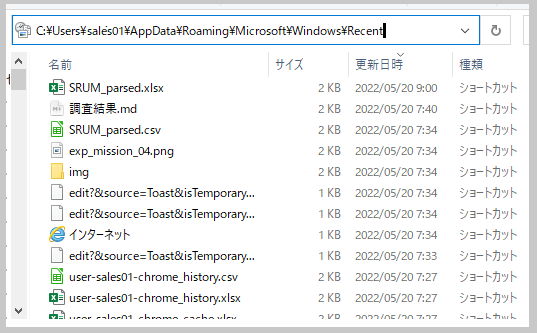
- 最近使ったファイル ー Recentフォルダのショートカット例
ネットワーク・アクティビティ
- SRUM(NetworkUsageViewによるパース例)
この章を受講することで、Maldocやマルウェアの侵入状況や感染原因、侵入前後の外部との通信状況など、初期侵入のタイムラインや永続化されたマルウェアの活動状況について調査する方法を学習できます。このような調査の目的としては、インシデント発生原因の解明と同時に、次のようなIoC情報を取得して、再発防止対策やスレットハンティングへ活用することも重要でしょう。
- マルウェアに関係するURL
- 不審なファイル名・ファイル種類
- 不審な通信に関係するプロセス